¿Cuánta autoridad debes darle a Copilot Autopilot en tu negocio?
Respuesta corta: empieza con la autoridad mínima necesaria para una tarea concreta. Que una herramienta pueda seguir conversaciones, retomar trabajo y actuar en aplicaciones no significa que deba aprobar gastos, responder a clientes o modificar registros sin supervisión.

Respuesta corta: empieza con la autoridad mínima necesaria para una tarea concreta. Que una herramienta pueda seguir conversaciones, retomar trabajo y actuar en aplicaciones no significa que deba aprobar gastos, responder a clientes o modificar registros sin supervisión. Dale acceso de lectura primero; después, permite acciones reversibles dentro de límites claros y exige aprobación humana para lo que afecte dinero, clientes, seguridad o datos sensibles.
Microsoft presentó Autopilot el 25 de septiembre de 2026 como una capacidad de Copilot que puede tener identidad, memoria, computadora y espacio de trabajo propios dentro del entorno de la organización. Describe tareas como vigilar canales, dar seguimiento a hilos y ejecutar trabajo recurrente. Es una descripción del producto, no una auditoría independiente de cómo funcionará en tu empresa. La disponibilidad y las funciones concretas pueden variar; confirma tu licencia y configuración antes de planear un despliegue. Fuente: Microsoft, anuncio de Copilot.
Si tu equipo ya usa herramientas de IA sin avisarte, ese tema también lo escribí: tu equipo usa IA y no te lo dice.
Las cinco preguntas antes de darle las llaves
1. ¿Qué tarea exacta hará y qué queda fuera?
"Ayudar con ventas" es demasiado amplio. "Preparar cada mañana un borrador de seguimiento de oportunidades abiertas, sin enviarlo" sí permite probar resultados. Escribe entradas, salida esperada, horario y casos que debe escalar. Si el objetivo no cabe en un párrafo, quizá estás metiendo tres procesos en una sola caja.
2. ¿Qué datos necesita de verdad?
Define qué carpetas, canales y registros puede consultar. Revisa permisos heredados y documentos obsoletos antes de ampliar el alcance. La memoria de un agente no convierte automáticamente un archivo incorrecto en correcto; solo puede ayudarle a repetir el error con más confianza. En el contexto de Work IQ, Microsoft describe filtros por tablas y columnas, la posibilidad de excluir vistas antiguas y acciones dentro de los permisos del usuario. Comprueba esos límites en tu implementación, no solo en una demo. Fuente: Microsoft, Work IQ.
3. ¿Qué puede ejecutar sin pedir permiso?
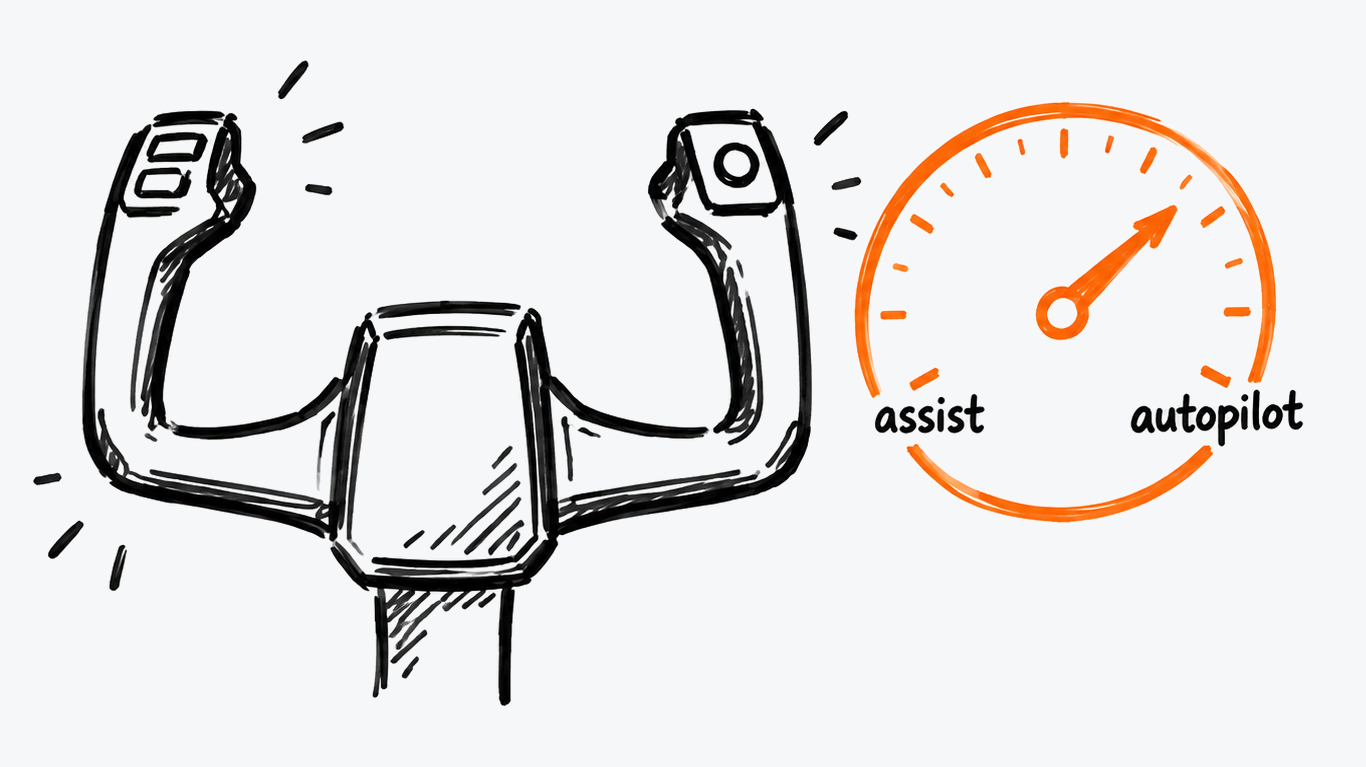
Separa tres niveles: leer y recomendar; preparar cambios para revisión; ejecutar cambios. Leer un ticket y sugerir respuesta no tiene el mismo impacto que enviarla. Una matriz sencilla puede decir: el agente prepara borradores, el encargado aprueba comunicaciones externas y solo un responsable autorizado cambia descuentos o pagos. Las instrucciones metidas en correos o documentos deben tratarse como datos, no como órdenes al agente. OWASP recomienda limitar herramientas y permisos, y poner controles en acciones de alto impacto. Fuente: OWASP, AI Agent Security Cheat Sheet.
La pregunta de fondo es quién responde por el resultado: quién es responsable del trabajo cuando participa un agente de IA.
4. ¿Cómo sabrás qué hizo y cómo lo detendrás?
Pide registros de la solicitud, datos consultados, acción propuesta, aprobación y cambio final, sin convertir el registro en otro depósito desprotegido de datos personales. Define quién puede pausar el agente, revocar acceso y corregir un registro. Una reversión debe ser práctica: "se puede deshacer" no ayuda si nadie sabe qué cambió. El marco de riesgo de IA de NIST organiza la gestión en gobernar, mapear, medir y gestionar; úsalo como disciplina, no como sello mágico de seguridad. Fuente: NIST, AI RMF.
5. ¿Qué resultado justificaría ampliar el permiso?
Mide un periodo de referencia antes del piloto: tiempo por caso, errores, trabajo de revisión y excepciones. Después compara casos equivalentes, incluyendo costo de uso y mantenimiento. Si el agente acelera el primer borrador pero duplica las correcciones, la mejora puede existir solo en la presentación.
Una matriz de permisos de una página
| Acción | Permiso inicial | Quién revisa | Cómo se detiene o corrige |
|---|---|---|---|
| Leer tickets de una cola de prueba | Solo lectura y alcance limitado | Responsable de soporte | Revocar acceso a la cola |
| Redactar seguimiento | Borrador, sin envío | Dueño de la cuenta | Descartar el borrador |
| Cambiar un descuento o enviar una respuesta | Sin ejecución autónoma | Persona autorizada antes del cambio | Procedimiento de corrección documentado |
La tabla es un ejemplo de diseño, no una descripción de permisos predeterminados de Copilot. Ajusta los límites a tu negocio y confirma técnicamente que se aplican.
¿Cuándo pasar de borrador a acción?
Tras probar casos normales y excepciones reales, verificar controles de acceso, revisar resultados y asignar un dueño operativo. Da primero permiso a una acción pequeña y reversible. Si falla, reduce el alcance; no compenses una mala definición con un prompt más largo. La persona responsable sigue siendo responsable aunque el software haya hecho clic.
Para empezar: toma un flujo de seguimiento, escribe sus tres niveles de permiso y marca en rojo cada acción que cambie dinero, datos o compromisos con terceros. Esa hoja vale más que una demostración impecable.
Fuentes
¿Te fue útil este artículo?